Seguridad en ATS: qué exigir a su sistema de selección
Conozca qué exigir a su ATS para proteger datos de candidatos: contrato de encargado, retenciones automáticas y registros de auditoría accesibles.
Para considerar seguro un ATS, su equipo debe tener firmado el contrato de encargado del tratamiento, retenciones automáticas activas y registros de auditoría accesibles en cualquier momento. La seguridad en ATS abarca cómo se protegen los datos de los candidatos desde la captación hasta el borrado. Filmijob y cualquier plataforma seria del sector deben poder demostrar estos tres elementos antes de gestionar un solo currículum.
En resumen:
- Es obligatorio contar con un contrato de encargado del tratamiento que garantice condiciones claras sobre uso, seguridad y destrucción de datos.
- Se deben implementar controles recurrentes de acceso, cifrado, registros de auditoría, copias de seguridad y retención automatizada, verificables mediante evidencias documentales actuales.
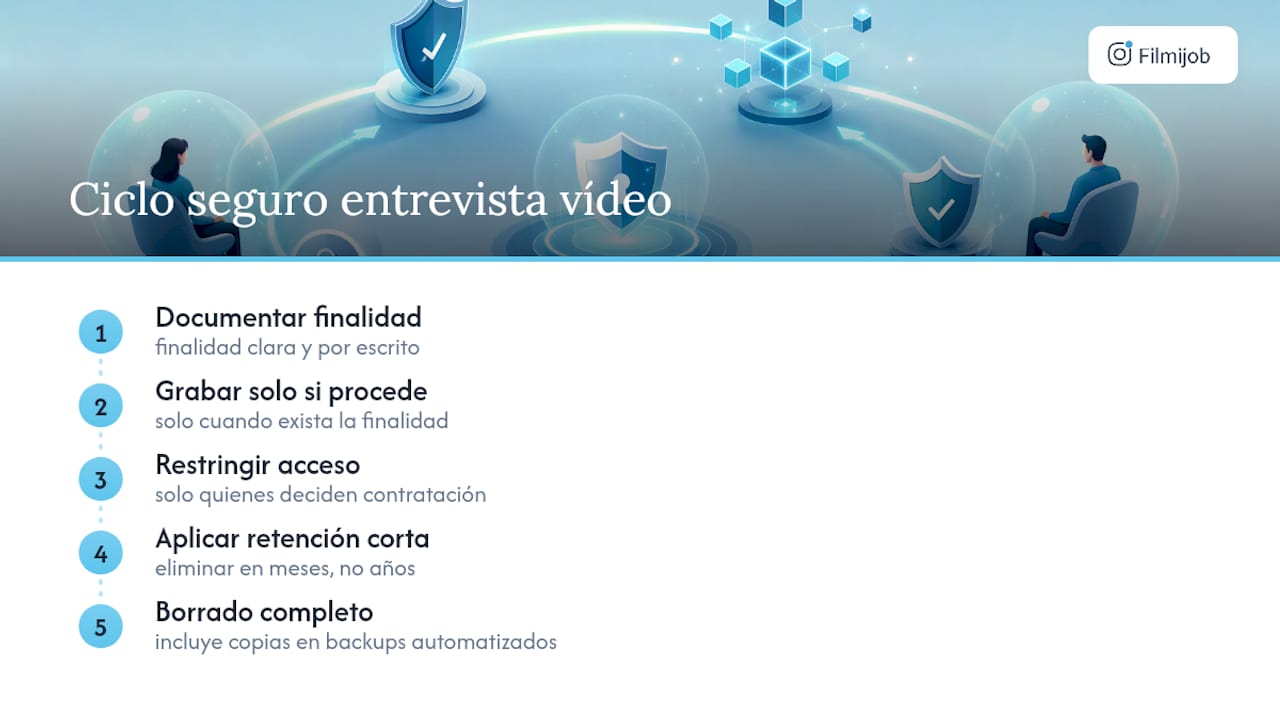
- La gestión de entrevistas en vídeo requiere políticas estrictas de borrado y acceso limitado, para reducir riesgos por la sensibilidad de los datos biométricos.
- En procesos de alto volumen, la minimización de datos y automatización de retenciones ayuda a reducir la exposición legal y operativa ante auditorías o brechas de seguridad.
- La evaluación de impacto en protección de datos y la integración del ATS en la estrategia de respuesta a incidentes son claves para cumplir con la legislación y mantener la seguridad constante.
Tabla de contenidos
- Por qué la seguridad en un ATS importa especialmente en procesos de alto volumen
- Checklist neutral y verificable para evaluar la seguridad de un proveedor ATS
- Medidas técnicas y organizativas que deben exigir los equipos de RRHH
- Cómo gestionar entrevistas en vídeo y transcripciones sin asumir riesgos innecesarios
- DPIA y respuesta a incidentes: integrar el ATS en la gobernanza de datos
- Prioridades operativas para equipos de RRHH que necesitan velocidad y cumplimiento
- Filmijob y la trazabilidad en procesos de selección de alto volumen
- Fuentes
- Preguntas frecuentes
Por qué la seguridad en un ATS importa especialmente en procesos de alto volumen
Un ATS que gestiona miles de candidaturas al mes concentra en un solo lugar currículums, datos de contacto, entrevistas grabadas y, cada vez más, resultados de evaluaciones automatizadas. Esa concentración convierte al sistema en un objetivo atractivo: una sola brecha expone identificadores y datos sensibles de todo un histórico de selección, y la remediación es mucho más difícil que en un incidente aislado.
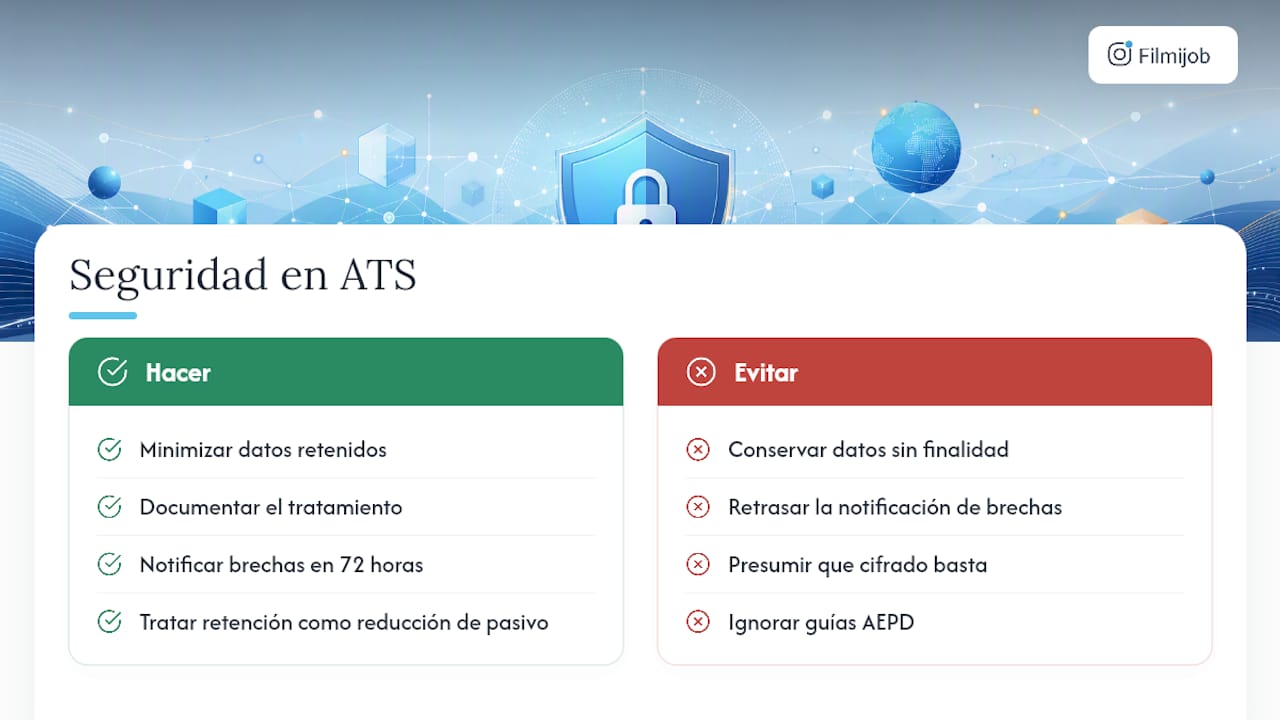
El marco legal no deja margen de improvisación. El RGPD y la LOPDGDD obligan a notificar una violación de seguridad a la Agencia Española de Protección de Datos en un plazo de 72 horas desde que se tiene constancia de ella, y las sanciones por incumplimiento pueden ser elevadas según la gravedad del caso.
Consejo profesional: trate cada ventana de retención automatizada como una reducción activa de pasivo legal, no como una tarea de mantenimiento técnico. Cuantos menos datos conserve más allá de su finalidad, menor es su exposición ante una auditoría o una brecha.
La minimización y la documentación del tratamiento son, según recomienda la AEPD en sus guías sobre selección de personal, la primera línea de defensa antes de pensar en firewalls o cifrado.
Checklist neutral y verificable para evaluar la seguridad de un proveedor ATS
Antes de firmar con cualquier proveedor, o de renovar el actual, pida evidencia documental de cada uno de estos puntos. No basta con una afirmación comercial: exija el documento, la fecha de emisión y quién lo firma.
- Contrato de encargado del tratamiento: debe especificar objeto, instrucciones de uso, medidas de seguridad exigidas y condiciones de destrucción de los datos al finalizar la relación, tal como exige la normativa para contratos con proveedores de software de selección.
- Control de accesos y autenticación: roles diferenciados por perfil, autenticación multifactor obligatoria y opción de inicio de sesión único (SSO) para cuentas corporativas.
- Cifrado: en tránsito mediante TLS y en reposo en las bases de datos, con detalle de qué campos reciben cifrado adicional a nivel de aplicación.
- Registros de auditoría: trazabilidad de quién accedió a qué candidatura, cuándo, y qué exportaciones o borrados se realizaron.
- Copias de seguridad y continuidad: backups cifrados con pruebas de restauración documentadas y un plan de continuidad de negocio actualizado.
- Retención automatizada: ventanas de conservación configurables por tipo de dato, con borrado que se ejecute sin intervención manual.
- Subencargados: listado actualizado de terceros que procesan datos (alojamiento, mensajería, analítica) y sus propios acuerdos de tratamiento.
- Respuesta a incidentes: procedimiento escrito con plazos de notificación, responsables asignados y registro de simulacros.
- Evidencias auditables: capacidad de generar informes de cumplimiento bajo demanda, no solo promesas en la ficha comercial.
Consejo profesional: pida siempre la fecha del último informe de auditoría o penetration test del proveedor. Un documento sin fecha, o con más de doce meses de antigüedad, no acredita nada sobre el estado actual del sistema.
Ningún proveedor debería presentar «seguridad garantizada» o «cumplimiento total» como argumento de venta. La seguridad razonable se demuestra con documentos vigentes, no con adjetivos.
Medidas técnicas y organizativas que deben exigir los equipos de RRHH
Más allá del checklist de contratación, hay controles que su equipo debe verificar de forma recurrente, no solo en el momento de elegir proveedor.
- Autenticación multifactor y mínimo privilegio: cada reclutador debe acceder únicamente a los procesos que gestiona, nunca a la base completa de candidatos por defecto.
- Cifrado en tránsito y en reposo: confirme que las comunicaciones usan TLS actualizado y que los datos almacenados están cifrados; el cifrado a nivel de campo para identificadores sensibles mejora sensiblemente la postura de seguridad frente a la simple promesa de «disco cifrado».
- Registros de acceso y gestión de vulnerabilidades: exija evidencia de pruebas periódicas de penetración y un calendario de parches de seguridad para el software.
- Copias de seguridad cifradas con restauración probada: una copia que nunca se ha restaurado en un simulacro no garantiza continuidad real.
- Formación del equipo de reclutamiento: quienes gestionan candidaturas deben saber identificar una solicitud de derechos (acceso, rectificación, supresión, portabilidad) y derivarla al canal correcto sin demora.
Estas medidas no sustituyen la debida diligencia legal, pero sí reducen la ventana de exposición operativa mientras el contrato de encargado y las políticas internas terminan de consolidarse. Contar con un sistema de seguimiento de candidatos bien configurado facilita además demostrar trazabilidad ante cualquier auditoría interna o externa.
Cómo gestionar entrevistas en vídeo y transcripciones sin asumir riesgos innecesarios
Las entrevistas en vídeo y sus transcripciones son datos de mayor riesgo que un currículum tradicional. Contienen rasgos que se acercan a lo biométrico, y a diferencia de una contraseña, no se pueden «restablecer» si se filtran.
Por eso conviene aplicar ventanas de borrado significativamente más cortas para estos activos. Algunas políticas internas del sector optan por eliminarlas en meses en lugar de años, según el nivel de riesgo del proceso de selección. La regla práctica es sencilla: grabe solo cuando exista una finalidad clara y documentada, y evite conservar por defecto lo que no se va a volver a consultar.
Consejo profesional: limite el acceso a las grabaciones a quienes participan directamente en la decisión de contratación, y compruebe que el borrado de una entrevista también elimina las copias que puedan existir en backups automatizados. Un borrado que no llega a la copia de seguridad no es un borrado real.
DPIA y respuesta a incidentes: integrar el ATS en la gobernanza de datos
Una evaluación de impacto en protección de datos (DPIA) no es opcional cuando el ATS realiza perfilado automatizado, usa inteligencia artificial para filtrar candidaturas, o procesa volúmenes elevados de datos sensibles. La propia AEPD señala estos supuestos como disparadores claros de la obligación.
Una DPIA aplicada al ATS debería documentar, como mínimo:
- El tipo de datos tratados y su origen (formularios, vídeo, integraciones de terceros).
- Los riesgos identificados para los derechos de los candidatos.
- Las medidas técnicas y organizativas adoptadas para mitigarlos.
- El responsable designado para revisar y actualizar la evaluación.
El ATS no puede quedar fuera del plan general de respuesta a incidentes de la empresa. Eso implica asignar responsables claros, definir el flujo de escalado interno y confirmar que la notificación a la AEPD en 72 horas está prevista como procedimiento, no como improvisación de última hora. Los simulacros anuales y la revisión periódica de subencargados cierran el ciclo: integrar el ATS en la gobernanza de incidentes evita que se convierta en un punto ciego dentro de la estrategia de seguridad.
Prioridades operativas para equipos de RRHH que necesitan velocidad y cumplimiento
Si tuviera que quedarme con tres cosas de todo lo anterior, serían estas: contrato de encargado firmado, retenciones automáticas activas y registros de auditoría que se puedan exportar sin pedir favores al departamento técnico. Todo lo demás es matiz.
La tensión real está en el día a día: los equipos de RRHH que trabajan con procesos de alto volumen necesitan velocidad, pero cada atajo en minimización de datos se paga después en riesgo acumulado. La solución no es elegir entre rapidez y cumplimiento, sino automatizar lo segundo para no sacrificar lo primero.
— Alejandro
Filmijob y la trazabilidad en procesos de selección de alto volumen
La plataforma centraliza todo el proceso de selección, desde la publicación de la oferta hasta la decisión final, algo especialmente útil cuando gestionar cientos de candidaturas a la vez complica mantener registros ordenados y accesibles.

Si evalúa Filmijob u otra plataforma, pida en la demo que le muestren cómo se configuran las ventanas de retención automatizadas, cómo se exporta el registro de actividades de tratamiento y qué controles de acceso existen para separar roles entre reclutadores y administradores. Un proveedor serio no debería tener problema en enseñarle esto en directo, sin rodeos comerciales. Para equipos que gestionan retail, restauración u operaciones intensivas, herramientas como la integración con Calendly o el filtrado inteligente ayudan a reducir el trabajo operativo sin perder trazabilidad sobre quién accede a qué candidatura. Consulte los planes y precios de Filmijob para ver qué configuración se ajusta al volumen de procesos activos de su empresa y solicite una demostración antes de decidir.
Fuentes
- Protección de datos en selección de personal - ACORAN
- Protección de datos en la relación laboral - Devesa & Calvo
- Cuando tu ATS se convierte en la brecha - StartupKit
Preguntas frecuentes
¿Qué contrato es obligatorio antes de usar un ATS?
Es obligatorio firmar un contrato de encargado del tratamiento con el proveedor antes de comenzar cualquier tratamiento de datos de candidatos. Debe detallar objeto, instrucciones, medidas de seguridad y destrucción de datos al finalizar el contrato.
¿Cuánto tiempo se pueden conservar los datos de candidatos?
No existe un plazo único: la retención debe justificarse según la finalidad y documentarse, siguiendo las recomendaciones de la AEPD sobre minimización. Las entrevistas en vídeo requieren ventanas de borrado más cortas que un currículum estándar.
¿Cuándo hace falta una DPIA en un proceso de selección?
Una evaluación de impacto es necesaria cuando el ATS usa inteligencia artificial para perfilar candidatos, procesa datos sensibles o gestiona un volumen elevado de candidaturas. Debe documentar riesgos y medidas mitigadoras antes de poner en marcha el proceso.
¿Qué plazo hay para notificar una brecha de seguridad?
El RGPD exige notificar a la Agencia Española de Protección de Datos en un plazo máximo de 72 horas desde que se tiene constancia del incidente. El plan de respuesta debe incluir responsables asignados y un procedimiento de escalado previo.
¿Cuánto cuesta una plataforma como Filmijob?
Los precios de Filmijob están disponibles en su página de planes, con opciones que van desde el plan STARTER hasta el plan ENTERPRISE según el volumen de procesos y usuarios que necesite su equipo.